Pages

Subscribe:

Sabtu, 18 Februari 2012

BAHAN AJAR / MATA PELAJARAN

Pilih yang anda ingin cari di bawah ini , semoga ( ekstensi )  yang anda cari tersedia di blog ini .
( KHUSUS SMK )

KESEHATAN


MAKANAN YANG TIDAK DIPERBOLEHKAN BAGI PENDERITA  PENYAKIT MAAG :

Makanan yang banyak mengandung GAS antara lain ;
·                     Makanan yang banyak mengandung LEMAK
·                     Sayuran tertentu seperti SAWI dan KOL
·                     Buah-buahan tertentu seperti NANGKA dan KEDONDONG ataupun buah yang dikeringkan , kurma
·                     Minuman yang mengandung SODA

Makanan yang merangsang pengeluaran asam lambung antara lain ;

·                     Kopi
·                     Minuman beralkohol
·                     Anggur Putih
·                     Sari Buah Sitrus atau Sari buah yang lain yang tinggi kadar keasamannya.

Makanan yang sulit dicerna yang dapat memperlambat pengosongan lambung, seperti Kue Tart atau Keju.

Makan yang secara langsung merusak dinding lambung ;

·                     Makanan yang mengandung Cuka
·                     Makanan yang terlalu Pedas
·                     Merica dan Bumbu lain yang merangsang

Hindari Makanan yang dapat melemahkan KLEP Kerongkongan Bawah antara lain ;

·                     Alkohol
·                     Coklat
·                     Makanan Tinggi Lemak
·                     Gorengan

Beberapa sumber Karbonhidrat yang perlu dihindarkan, seperti ;

·                     Beras Ketan
·                     Mie
·                     Bihun
·                     Bulgur
·                     Jagung
·                     Ubi Singkong
·                     Dodol

--- Makanan Aman Bagi Penderita Maag


TEKNIK KOMPUTER JARINGAN


kembali


A. IDENTIFIKASI PENGENDALIAN PADA SISTEM KEAMANAN JARINGAN

B. Metode pencegahan serangan Denial of Services

C. MENDESAIN SISTEM KEAMANAN JARINGAN

Minggu, 22 Januari 2012

WARUNG DOWNLOAD


1 . AVGPCTuneup2011                                                                             


     download                                                                                           

2. Undelete_plus                                                                                    


    download                                                                                           

3. Solo Digital Maps                                                                                


    download                                                                                           

4. Winamp                                                                                              

    download                                                                                             

5. YourUninstal                                                                                        


    download                                                                                             

6.  PKN P. POINT TTG PERS                                                              


     download                                                                                             

7. Pentingnya minum air putih

    download 


 8. Bangun Ruang Tabung

     download


9. Subnetting

     download

10. Label Cumi Stick

     download

11. Label Kripik Pisang

     download
12. Label Kripik Tempe

     download 
13. Daftar Perlengkapan Barang Santriwati Baru PPMI ASSALAAM 2012 - 2013

     download
14. Daftar Ulang Santriwati Baru PPMI ASSALAAM 2012 - 2013

     download

KKPI BLOG

KEMBALI

1. DATA DIRI PROFIL

2. PENGERTIAN FREEWARE , SHAREWARE ,OPEN SOURCE

3. MENJELASKAN SIMBOL COPYRIGHT , TRADEMARK , REGISTERED

4.

KIMIA KOLOID


                                                                                                                                           KEMBALI

BAB II
PEMBAHASAN

2.1 PENGERTIAN KOLOID

Ada kehidupan sehari-hari ini, sering kita temui beberapa produk yang merupakan campuran dari beberapa zat, tetapi zat tersebut dapat bercampur secara merata/ homogen. Misalnya saja saat ibu membuatkan susu untuk adik, serbuk/ tepung susu bercampur secara merata dengan air panas. Produk-produk seperti itu adalah sistem koloid.
 Koloid adalah suatu campuran zat heterogen (dua fase) antara dua zat atau lebih di mana partikel-partikel zat yang berukuran koloid (fase terdispersi/yang dipecah) tersebarsecara merata di dalam zat lain (medium pendispersi/ pemecah). Ukuran partikel koloid berkisar antara 1-100 nm. Ukuran yang dimaksud dapat berupa diameter, panjang, lebar, maupun tebal dari suatu partikel. Contoh lain dari sistem koloid adalah adalah tinta, yang terdiri dari serbuk-serbuk warna (padat) dengan cairan (air). Selain tinta, masih terdapat banyak sistem koloid yang lain, seperti mayones, hairspray, jelly, dll.  
Keadaan koloid atau sistem koloid atau suspensi koloid atau larutan koloid atau suatu koloid adalah suatu campuran berfasa dua yaitu fasa terdispersi dan fasa pendispersi dengan ukuran partikel terdispersi berkisar antara 10-7 sampai dengan 10-4 cm. Besaran partikel yang terdispersi, tidak menjelaskan keadaan partikel tersebut. Partikel dapat terdiri atas atom, molekul kecil atau molekul yang sangat besar. Koloid emas terdiri atas partikel-partikel dengan bebagai ukuran, yang masing-masing mengandung jutaan atom emas atau lebih. Koloid belerang terdiri atas partikel-partikel yang mengandung sekitar seribu molekul S8. Suatu contoh molekul yang sangat besar (disebut juga molekul makro) ialah haemoglobin. Berat molekul dari molekul ini 66800 s.m.a dan mempunyai diameter sekitar 6 x 10⁻⁷.


2.2  JENIS-JENIS KOLOID
Sistem koloid tersusun dari fase terdispersi yang tersebar merata dalam medium pendispersi. Fase terdispersi dan medium pendispersi dapat berupa zat padat, cair, dan gas. Berdasarkan fase terdispersinya, sistem koloid dapat dikelompokkan menjadi 3, yaitu:

1.      Sol (fase terdispersi padat)
a. Sol padat adalah sol dalam medium pendispersi padat
     Contoh: paduan logam, gelas warna, intan hitam
b. Sol cair adalah sol dalam medium pendispersi cair
     Contoh: cat, tinta, tepung dalam air, tanah liat
c. Sol gas adalah sol dalam medium pendispersi gas
    Contoh: debu di udara, asap pembakaran

2.      Emulsi (fase terdispersi cair)
a. Emulsi padat adalah emulsi dalam medium pendispersi padat
    Contoh: Jelly, keju, mentega, nasi
b. Emulsi cair adalah emulsi dalam medium pendispersi cair
    Contoh: susu, mayones, krim tangan
c. Emulsi gas adalah emulsi dalam medium pendispersi gas
    Contoh: hairspray dan obat nyamuk


3.      BUIH (fase terdispersi gas)
a. Buih padat adalah buih dalam medium pendispersi padat
    Contoh: Batu apung, marshmallow, karet busa, Styrofoam
b. Buih cair adalah buih dalam medium pendispersi cair
    Contoh: putih telur yang dikocok, busa sabun
     - Untuk pengelompokan buih, jika fase terdispersi dan medium pendispersi
              sama- sama berupa gas, campurannya tergolong larutan


2.3  SIFAT-SIFAT KOLOID
·                     Efek Tyndall
Efek Tyndall ialah gejala penghamburan berkas sinar (cahaya) oleh partikel-partikel koloid. Hal ini disebabkan karena ukuran molekul koloid yang cukup besar. Efek tyndall ini ditemukan oleh John Tyndall (1820-1893), seorang ahli fisika Inggris. Oleh karena itu sifat itu disebut efek tyndall.
Efek tyndall adalah efek yang terjadi jika suatu larutan terkena sinar. Pada saat larutan sejati (gambar kiri) disinari dengan cahaya, maka larutan tersebut tidak akan menghamburkan cahaya, sedangkan pada sistem koloid (gambar kanan), cahaya akan dihamburkan. hal itu terjadi karena partikel-partikel koloid mempunyai partikel-partikel yang relatif besar untuk dapat menghamburkan sinar tersebut. Sebaliknya, pada larutan sejati, partikel-partikelnya relatif kecil sehingga hamburan yang terjadi hanya sedikit dan sangat sulit diamati.

·                     Gerak Brown
Gerak Brown ialah gerakan partikel-partikel koloid yang senantiasa bergerak lurus tapi tidak menentu (gerak acak/tidak beraturan). Jika kita amati koloid dibawah mikroskop ultra, maka kita akan melihat bahwa partikel-partikel tersebut akan bergerak membentuk zigzag. Pergerakan zigzag ini dinamakan gerak Brown. Partikel-partikel suatu zat senantiasa bergerak.
Gerakan tersebut dapat bersifat acak seperti pada zat cair dan gas, atau hanya bervibrasi di tempat seperti pada zat padat. Untuk koloid dengan medium pendispersi zat cair atau gas, pergerakan partikel-partikel akan menghasilkan tumbukan dengan partikel-partikel koloid itu sendiri. Tumbukan tersebut berlangsung dari segala arah. Oleh karena ukuran partikel cukup kecil, maka tumbukan yang terjadi cenderung tidak seimbang. Sehingga terdapat suatu resultan tumbukan yang menyebabkan perubahan arah gerak partikel sehingga terjadi gerak zigzag atau gerak Brown. Semakin kecil ukuran partikel koloid, semakin cepat gerak Brown terjadi. Demikian pula, semakin besar ukuran partikel koloid, semakin lambat gerak Brown yang terjadi. Hal ini menjelaskan mengapa gerak Brown sulit diamati dalam larutan dan tidak ditemukan dalam zat padat (suspensi). Gerak Brown juga dipengaruhi oleh suhu. Semakin tinggi suhu system koloid, maka semakin besar energi kinetic yang dimiliki partikel-partikel medium pendispersinya. Akibatnya, gerak Brown dari partikel-partikel fase terdispersinya semakin cepat. Demikian pula sebaliknya, semakin rendah suhu system koloid, maka gerak Brown semakin lambat.

·                     Absorpsi
Absorpsi  ialah peristiwa penyerapan partikel atau ion atau senyawa lain pada permukaan partikel koloid yang disebabkan oleh luasnya permukaan partikel. (Catatan : Absorpsi harus dibedakan dengan absorpsi yang artinya penyerapan yang terjadi di dalam suatu partikel). Contoh : (i) Koloid Fe(OH)3 bermuatan positif karena permukaannya menyerap ion H+. (ii) Koloid As2S3 bermuatan negatif karena permukaannya menyerap ion S2.

·                     Muatan koloid
Dikenal dua macam koloid, yaitu koloid bermuatan positif dan koloid bermuatan negatif.

·                     Koagulasi koloid
Koagulasi adalah penggumpalan partikel koloid dan membentuk endapan. Dengan terjadinya koagulasi, berarti zat terdispersi tidak lagi membentuk koloid. Koagulasi dapat terjadi secara fisik seperti pemanasan, pendinginan dan pengadukan atau secara kimia seperti penambahan elektrolit, pencampuran koloid yang berbeda muatan.

·                     Koloid pelindung
Koloid pelindung ialah koloid yang mempunyai sifat dapat melindungi koloid lain dari proses koagulasi.

·                     Dialisis
Dialisis ialah pemisahan koloid dari ion-ion pengganggu dengan cara ini disebut proses dialisis.

·                     Elektroforesis
Elektroferesis ialah peristiwa pemisahan partikel koloid yang bermuatan dengan menggunakan arus listrik.

2.4  PEMBUATAN SISTEM KOLOID

Reaksi dekomposisi rangkap
Misalnya:
- Sol As2S3 dibuat dengan gaya mengalirkan H2S dengan perlahan-lahan melalui larutan As2O3 dingin sampai terbentuk sol As2S3 yang berwarna kuning terang;
As2O3 (aq) + 3H2S(g) à As2O3 (koloid) + 3H2O(l)
(Koloid As2S3 bermuatan negatif karena permukaannya menyerap ion S2-)
- Sol AgCl dibuat dengan mencampurkan larutan AgNO3 encer dan larutan HCl encer;
AgNO3 (ag) + HCl(aq) à AgCl (koloid) + HNO3 (aq)

Pemanasan nitrat
Jika dipanaskan, kebanyakan nitrat cenderung mengalami dekomposisi membentuk oksida logam, nitrogen dioksida berupa asap coklat, dan oksigen.
Sebagai contoh, nitrat Golongan 2 yang sederhana seperti magnesium nitrat mengalami dekomposisi dengan reaksi sebagai berikut :
Pada Golongan 1, ithium nitrat mengalami proses dekomposisi yang sama - menghasilkan lithium oksida, nitrogen dioksida dan oksigen.
Akan tetapi, nitrat dari unsur selain lithium dalam Golongan 1 tidak terdekomposisi sempurna (minimal tidak terdekomposisi pada suhu Bunsen) - menghasilkan logam nitrit dan oksigen, tapi tidak menghasilkan nitrogen oksida.
Semua nitrat dari natrium sampai cesium terdekomposisi menurut reaksi di atas, satu-satunya yang membedakan adalah panas yang harus dialami agar reaksi bisa terjadi. Semakin ke bawah golongan, dekomposisi akan semakin sulit, dan dibutuhkan suhu yang lebih tinggi.
Pemanasan karbonat
Jika dipanaskan, kebanyakan karbonat cenderung mengalami dekomposisi membentuk oksida logam dan karbon dioksida.
Sebagai contoh, karbonat Golongan 2 sederhana seperti kalsium karbonat terdekomposisi sebagai berikut:
Pada Golongan 1, lithium karbonat mengalami proses dekomposisi yang sama - menghasilkan lithium oksida dan karbon dioksida.
Karbonat dari unsur-unsur selain lithium pada Golongan 1 tidak terdekomposisi pada suhu Bunsen, walaupun pada suhu yang lebih tinggi mereka akan terdekomposisi. Suhu dekomposisi lagi-lagi meningkat semakin ke bawah Golongan.


2.5   KEGUNAAN KOLOID
Sistem koloid banyak digunakan pada kehidupan sehari-hari, terutama dalam kehidupan sehari-hari. Hal ini disebabkan sifat karakteristik koloid yang penting, yaitu dapat digunakan untuk mencampur zat-zat yang tidak dapat saling melarutkan secara homogen dan bersifat stabil untuk produksi dalam skala besar.

          Berikut ini adalah tabel aplikasi koloid:

Jenis industri
Contoh aplikasi
Industri makanan
Keju, mentega, susu, saus salad
Industri kosmetika dan perawatan tubuh
Krim, pasta gigi, sabun
Industri cat
Cat
Industri kebutuhan rumah tangga
Sabun, deterjen
Industri pertanian
Peptisida dan insektisida
Industri farmasi
Minyak ikan, pensilin untuk suntikan

Berikut ini adalah penjelasan mengenai aplikasi koloid:
 1.       Pemutihan Gula
            Gula tebu yang masih berwarna dapat diputihkan. Dengan melarutkan gula ke dalam air, kemudian larutan dialirkan melalui sistem koloid tanah diatomae atau karbon. Partikel koloid akan mengadsorpsi zat warna tersebut. Partikel-partikel koloid tersebut mengadsorpsi zat warna dari gula tebu sehingga gula dapat berwarna putih.

2.       Penggumpalan Darah
            Darah mengandung sejumlah koloid protein yang bermuatan negatif. Jika terjadi luka, maka luka tersebut dapat diobati dengan pensil stiptik atau tawas yang mengandung ion-ion Al3+ dan Fe3+. Ion-ion tersebut membantu agar partikel koloid di protein bersifat netral sehingga proses penggumpalan darah dapat lebih mudah dilakukan.

3.         Penjernihan Air
            Air keran (PDAM) yang ada saat ini mengandung partikel-partikel koloid tanah liat,lumpur, dan berbagai partikel lainnya yang bermuatan negatif. Oleh karena itu, untuk menjadikannya layak untuk diminum, harus dilakukan beberapa langkah agar partikel koloid tersebut dapat dipisahkan. Hal itu dilakukan dengan cara menambahkan tawas (Al2SO4)3.Ion Al3+ yang terdapat pada tawas tersebut akan terhidroslisis membentuk partikel koloid Al(OH)3 yang bermuatan positif melalui reaksi:
Al3+   +   3H2O     à    Al(OH)3   +      3H+
Setelah itu, Al(OH)3 menghilangkan muatan-muatan negatif dari partikel koloid tanah liat/lumpur dan terjadi koagulasi pada lumpur. Lumpur tersebut kemudian mengendap bersama tawas yang juga mengendap karena pengaruh gravitasi. Berikut ini adalah skema proses penjernihan air secara lengkap:
http://sistemkoloid.tripod.com/waterpurify.jpg

BAB  III
PENUTUP

3.1 KESIMPULAN
·      Partikel koloid dapat menghamburkan cahaya sehingga berkas cahaya yang melalui sistem koloid. Dapat diamati dari samping sifat partikel koloid ini disebut efek Tyndall.
·      Jika diamati dengan mikroskop ultra ternyata partikel koloid senantiasa bergerak dengan gerak patah-patah yang disebut gerak Brown. Gerak Brown terjadi karena tumbukan tak simetris antara molekul medium dengan partikel koloid.
·      Koloid dapat mengadsorpsi ion atau zat lainpada permukaannya, dan oleh karena luas permukaannya yang relatif besar, maka koloid mempunyai daya adsorpsi yang besar.
·      Adsorpsi ion-ion oleh partikel koloid membuat partikel koloid menjadi bermuatan listrik. Muatan koloid menyebabkan gaya tolak-menolak di antara partikel koloid, sehingga menjadi stabil (tidak mengalami sedimentasi).
·      Muatan partikel koloid dapat ditunjukkan dengan elektroforesis, yaitu pergerakan partikel koloid dalam medan listrik.
·      Penggumpalan partikel koloid disebut koagulasi. Koagulasi dapat terjadi karena berbagai hal, misalnya pada penambahan elektrolit. Penambahan elekrolit  akan menetralkan muatan koloid, sehingga faktor yang menstabilkannya hilang.
·      Campuran koloid dapat dipisahkan dari ion-ion atau partikel terlarut lainnya melalui dialisis.
·      Koloid yang medium dispersinya berupa cairan dibedakan atas koloid liofil dan koloid liofob. Koloid liofil mempunyai interaksi yang kuat dengan mediumnya; sebaliknya, pada koloid liofob interaksinya tersebut tidak ada atau sangat lemah.


·      Banyak sekali produk industri dalam bentuk koloid, terutama karena dengan bentuk koloid, maka zat-zat yang tidak saling melarutkan dapat disajikan homogen secara makroskopis.
·      Pengolahan air bersih memanfaatkan sifat koloid, yaitu adsorpsi dan koagulasi. Pada pengolahan air bersih digunakan tawas (alumunium sulfat), kaporit (klorin) dan kapur.
·      Koloid dapat dibuat dengan cara dispersi atau kondensasi. Pada cara dispersi, bahan kasar dihaluskan kemudian didispersikan ke dalam medium dispersinya. Pada cara kondensasi, koloid dibuat dari larutan di mana atom atau molekul mengalami agregasi (pengelompokan), sehingga menjadi partikel koloid.
·      Sabun dan detergen bekerja sebagai bahan aktif permukaan yang fungsinya mengelmusikan lemak ke dalam air.
·      Asbut adalah suatu bentuk pencemaran yang merupakan sistem koloid.

KKPI BLOG

 NAMA : YAHYA ARIF DEMAKA

NO        : 32

KELAS : XII TKJ C

JURUSAN : TEKNIK KOMPUTER JARINGAN

SEKOLAH : SMKN 9 SURAKARTA

ALASAN MENGAMBIL JURUSAN : JURUSAN YANG MENARIK UNTUK DIPELAJARI , MENGINGAT TEKNOLOGI SEKARANG TERUS BERKEMBANG

SALAH SATU YANG DIPELARI DI JURUSAN INI >

KEMBALI

Sabtu, 14 Januari 2012

KKPI BLOG


Arti dari trademark™, copyright© dan registered trademark®


Paten adalah hak khusus yang diberikan oleh Negara kepada penemu atas hasil penemuannya di bidang teknologi (dapat berupa proses atau hasil produksi atau penyempurnaan dan pengembangan proses atau hasil produksi), untuk selama waktu tertentu melaksanakan sendiri penemuannya tersebut atau memberikan persetujuannya kepada orang lain untuk melaksanakannya.

Pemegang paten memiliki hak khusus untuk melaksanakan paten yang dimilikinya, dan melarang orang lain yang tanpa persetujuannya :

-dalam hal paten produk : membuat, menjual, mengimpor, menyewakan, menyerahkan, memakai, menyediakan untuk dijual atau disewakan atau diserahkan hasil produksi yang diberi paten;
-dalam hal paten proses : menggunakan proses produksi yang diberi paten untuk membuat barang dan tindakan lainnya sebagaimana dimaksud dalam.

1.®Registered Trademark


Dipakai sebagai pemberitahuan merek dagang dari sebuah produk ataupun jasa komersial yang sudah terdaftar di Kantor Paten Nasional. Hak eksklusif dari sebuah merek dagang terdaftar akan terus dimiliki sepanjang merek dagang itu di-register ulang oleh pemiliknya secara rutin (biasanya tiap 5 tahun). Jadi simbol ini disematkan apabila merek dagang sudah terdaftar secara resmi.

Untuk merek yang sudah terdaftar secara lokal untuk dapat diakui secara internasional maka harus di daftarkan di negara-negara lain hal ini dimaksudkan agar merek tersebut juga mendapat perlindungan hukum di negara yang bersangkutan, begitu juga sebaliknya untuk merek internasional sebaiknya di daftarkan juga di Indonesia. Untuk di Indonesia di daftarkan di Direktorat Hak Kekayaan Intelektual di bawah Departemen Hukum dan HAM sedangkan di luar negeri tergantung di departmen yang berkaitan misal kalau di US itu dibawah Department of Commerce.

2.™Trademark


Digunakan sebagai pemberitahuan merek dagang dari sebuah produk atau jasa komersial yang belum terdaftar di Kantor Paten Nasional namun prosesnya sudah di setujui.
Istilahnya proses pembuatan suatu produk kita sudah disetujui menggunakan proses seperti ini, namun produk yg kita hasilkan belum secara resmi terdaftar. Simbol trademark bisa disematkan apabila proses kita di setujui.

3.Copyright©
Hak cipta (lambang internasional: ©) adalah hak eksklusif Pencipta atau Pemegang Hak Cipta untuk mengatur penggunaan hasil penuangan gagasan atau informasi tertentu. Pada dasarnya, hak cipta merupakan "hak untuk menyalin suatu ciptaan". Hak cipta dapat juga memungkinkan pemegang hak tersebut untuk membatasi penggandaan tidak sah atas suatu ciptaan. Pada umumnya pula, hak cipta memiliki masa berlaku tertentu yang terbatas.

Simbol ini digunakan sebagai pemberitahuan hak cipta atas semua hasil kerja kreatif (sastra, artistik, dll) yang diatur oleh Universal Copyright Law. Durasinya bervariasi di tiap negara namun biasanya hingga seumur hidup si pencipta + 70 tahun. Hak cipta merupakan salah satu jenis hak kekayaan intelektual, namun hak cipta berbeda secara mencolok dari hak kekayaan intelektual lainnya (seperti paten, yang memberikan hak monopoli atas penggunaan invensi), karena hak cipta bukan merupakan hak monopoli untuk melakukan sesuatu, melainkan hak untuk mencegah orang lain yang melakukannya.

KKPI BLOG


PENGERTIAN FREEWARE
Freeware adalah software gratis yang dapat di download dan digunakan namun sobat tidak bisa melihat source code software tersebut. Biasanya disertai syarat tidak boleh memodifikasi software tersebut. Ada pula yang disertai syarat harus untuk kepentingan non-komersial. Tetapi syarat mutlak sebuah software disebut freeware adalah tanpa batasan jumlah dan waktu pemakaian.

PENGERTIAN SHAREWARE
Shareware adalah software gratis, dapat di download dan digunakan oleh pengguna. Akan tetapi penggunaan software tersebut ada batas waktunya, jika pengguna merasa softwarenya bagus, maka diharuskan membeli. Shareware sering dibatasi lamanya waktu pakai (misalnya trial 30 hari), atau jumlah software tersebut dijalankan (misalnya 30 kali), atau feature-feature tertentu yang tidak bisa diakses. Sesudah masa ujicobanya berakhir, software bisa saja terkunci atau bisa saja tetap berfungsi sebagaimana mestinya dan tetap terbatasi

PENGERTIAN OPEN SOURCE
Terakhir, Open Source adalah software dapat di download dan source code-nya dapat dibuka ke publik. Sehingga bagi yang pinter dengan code-code nya bisa memodifikasi dan mendistribusikan ataupun mempublikasikan source code hasil modifikasi dengan syarat-syarat tertentu, misalnya dengan tetap mempertahankan nama softwarenya. 


Selasa, 11 Oktober 2011

FISIKA

kembali

1. FISIKA kelas I , II , III
   download
2.

3.

4.

5.


SOAL LATIHAN FISIKA KELAS XII SMK


MATERI BAGIAN 1

1. Sebutkan yang termasuk kelompok besaran pokok adalah…
2. Seseorang membeli sebidang tanah dengan ukuran 2,12 m x 1,4 m. Dengan menggunakan konsep angka penting, berapa luas bidang tanah tersebut ?
3. Grafik dibawah ini menyatakan hubungan antara v dan t sebuah mobil yang sedang bergerak lurus. Bagian grafik yang menyatakan gerak lurus berubah beraturan adalah….


4. Superman terjatuh dari gedung bertingkat pada ketinggian 20 m. Jika besarnya percepatan gravitasi = 10 m/s 2, berapakah lama waktu Superman jatuh ke bawah?
5. Dari gambar di bawah, jika jari – jari roda A adalah 50 cm, roda B = 20 cm, dan jari-jari roda C adalah 10 cm dan kelajuan linear roda A adalah 1 m/s, berapa kecapatan sudut roda C ?
6. Sebuah balok bermassa 2 Kg diletakkan pada lantai mendatar yang licin. Jika ditarik ke atas dengan besar sudut 60o pada arah mendatar dan besar gaya yang digunakan 100 N, berapa percepatan benda yang ditimbulkan ?
7. Sebuah benda memiliki massa 2 Kg terletak pada bidang mendatar,. Berapa gaya berat total yang dimiliki benda ?
8. Sebuah batang logam terpasang dengan engsel yang dapat berputar di dinding tembok seperti gambar di bawah.. Jika massa batang logam adalah m dan percepatan gravitasi adalah g. Bagaimanakah formula rumus torsi yang terjadi ?


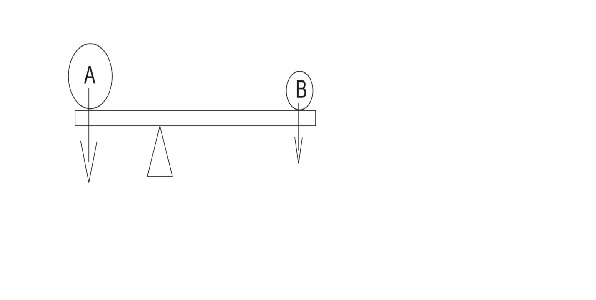
9. Sebuah jungkat – jungkit seperti gambar dibawah, diketahui dua buah benda A dan B dengan massa masing-masing 100 kg dan 50 kg dan panjang jungkat-jungkit adalah 6 m. Berapakah jarak massa A ke titik tumpu supaya terjadi keadaan setimbang ?


10. Sebuah benda 2 kg mula-mula bergerak dengan kecepatan 2 m/s. Kemudian karena adanya hembusan angin , kecepatannya bergerak menjadi 8 m/s. Berapakah besar impuls benda ?
11. Sebuah truk menabrak pohon dengan gaya rata-rata sebesar 200.000 N. Sejak saat truk menabrak pohon hingga berhenti diperlukan waktu sebesar 0,1 detik. Berapakah besar impuls yang terjadi ?
12. Dua benda bertumbukan memiliki koefisien restitusi sebesar 0, sehingga setelah bertumbukan benda akan menyatu. Maka jenis tumbukan yang terjadi adalah ...
13. Seorang peloncat indah, terjun dari papan luncur di ketinggian 1,25 m. Berapa kecepatan peloncat indah tersebut saat menyentuh permukaan air ?
14. Berapa usaha yang dilakukan balok, jika massa balok 10 kg dan percepatan gravitasi 10 N/kg, terletak pada bidang miring yang licin dengan sudut elevasi 37o , dan berpindah sejauh 2 m ?


Rabu, 05 Oktober 2011

TEKNIK KOMPUTER JARINGAN


MENDESAIN SISTEM KEAMANAN JARINGAN


Tujuan Pembelajaran


1.Siswa dapat menjelasan tentang deskripsi kebutuhan yang diperlukan dalam melakukan perancangan pengendalian sistem keamanan jaringan
2.Siswa dapat mengidentifikasikan pengendalian yang diperlukan dalam sistem keamanan jaringan dan lebih mengenal perangkat keamanan jaringan
3.Siswa lebih mengenal penyebab dan masalah yang terjadi pada sistem keamanan jaringan, sehingga diharapkan mampu mengatasinya
4.Siswa dapat mengontrol, menyelesaikan, dan memelihara keamanan jaringan
5.Siswa dapat melakukan perancangan keamanan jaringan pada suatu sistem jaringan komputer.

MATERI PEMBELAJARAN

Unsur-unsur kebutuhan yang diperlukan dalam melakukan perancangan pengendalian sistem keamanan jaringan, terdiri atas :
Batasan Bisnis
Hal-hal yang menjadi batasan bisnis dalam pendesainan sistem keamanan jaringan adalah sebagai berikut:
Kondisi sistem keamanan jaringan yang sedang berjalan saat ini disuatu kantor/instansi yang terkait, sehingga perancang sistem keamanan diperlukan untuk membuat dokumentasi sistem keamanan jaringan tersebut.
Suatu kantor/instansi yang terkait memiliki rencana untuk mengembangkan dan meningkatkan sistem jaringan yang sedang berjalan, sehingga pengembang diminta untuk melakukan perancangan sistem keamanan jaringan. Dengan demikian dokumen desain tersebut dapat digunakan sebagai referensi untuk pengembangan dan peningkatan jaringan pada masa yang akan datang.
Biaya dan Sumber Daya
Biaya dalam perancangan sistem keamanan jaringan dapat dianggarkan. Dana dapat disediakan oleh suatu instansi yang terkait apabila ada proposal yang benar dan tepat.
Sumber daya yang dibutuhkan dalam perancangan sistem keamanan jaringan diperlukan kesiapan dan ketersediaan dalam bidang berikut ini:
Hardware : fasilitas perangkat keras yang diperlukan dalam sistem keamanan jaringan
Software : fasilitas perangkat lunak yang diperlukan untuk diinstal pada perangkat jaringan
Brainware : Sumber daya manusia yang akan mengoperasikan dan menggunakan sistem keamanan jaringan
Kebijakan Manajemen
Access Right
Pembagian hak akses yang ada sesuai dengan kebijakan dari pihak manajemen suatu instansi terkait adalah sebagai berikut:
Administrator : Bertanggung jawab penuh terhadap sistem jaringan serta memiliki full access untuk semua service yang ada pada sistem jaringan. Administrator juga memiliki akses untuk menambah atau mengurangi service dan account pada jaringan.
Pengguna : Memiliki hak akses ke setiap komputer masing-masing dan ke service yang ada di jaringan sesuai dengan yang telah ditentukan oleh administrator.
Email
Setiap pegawai yang ada di suatu instansi tersebut memiliki account untuk menggunakan layanan email yang tersedia di server LAN instansi tersebut. Yang berhak untuk menambah atau mengurangi account baru untuk penggunaan email adalah administrator. Sedangkan pengguna lainnya hanya boleh login menggunakan layanan email dengan menggunakan account yang telah diberikan. Namun meskipun administrator memiliki full access untuk semua services yang ada pada jaringan tersebut, administrator tidak berhak untuk menyalahgunakan account dari masing-masing pengguna untuk menggunakan layanan email.
File Server
File server yang disediakan di server dapat digunakan setiap pengguna jaringan yang ada di suatu instansi terkait. Setiap pengguna yang ingin memasuki file server harus menggunakan account masing-masing pengguna. Sementara file yang dapat disimpan pada file server merupakan file yang penting dan berguna serta yang digunakan untuk bekerja. Pada file server juga tersedia file yang dapat digunakan bersama dan untuk menggunakan folder ini telah disediakan account bersama. Sedangkan file pribadi hendaknya disimpan di komputer masing-masing pengguna. Hal ini dilakukan supaya penggunaan file server lebih efisien .
Akses Internet
Setiap pengguna komputer yang ada di suatu kantor/instansi yang terkait memiliki hak akses untuk terhubung ke internet. Komputer yang ada di setiap ruangan juga sudah diset agar dapat terhubung ke internet. Waktu yang ditentukan untuk terhubung ke internet adalah tidak terbatas. Hal ini dilakukan agar setiap pengguna dapat mengeksplorasi source yang ada di internet kapan saja pada saat dibutuhkan
Kebutuhan Sekuriti
Dalam sistem jaringan komputer yang terdiri dari banyak pengguna, diperlukan sekuriti baik untuk hardware, software, maupun pengguna. Berikut ini akan dijelaskan mengenai kebutuhan sekuriti yang diperlukan dalam sistem jaringan.
Tipe Sekuriti
Beberapa tipe sekuriti yang digunakan untuk keamanan dalam sistem jaringan di suatu instansi adalah sebagai berikut:
Untuk layanan email dan web service menggunakan jenis sekuriti SSL.
Untuk setiap password yang digunakan menggunakan jenis sekuriti MD5.
Kebutuhan Pengaksesan Data dari Luar
Pengguna dalam sistem jaringan terdiri dari 2 (dua) yaitu yang bersifat internal dan eksternal. Pengguna internal adalah pengguna yang berada di dalam LAN suatu instansi. Sedangkan pengguna eksternal adalah pengguna yang berada diluar suatu instansi yang butuh untuk meng-update data yang ada di dalam sistem jaringan suatu instansi yang terkait tersebut.
Kebutuhan Autentikasi
Setiap komputer yang digunakan oleh setiap pengguna diberi otentifikasi yaitu berupa penamaan hardware dan pemberian IP Address. Hal ini dilakukan untuk mempermudah proses manajemen setiap perangkat yang ada serta menghindari kebebasan pengguna mengganti perangkat yang telah diberikan dengan perangkat pengguna lainnya.
Kebutuhan Keamanan Host
Untuk menjaga keamanan setiap komputer pengguna, maka sebelum menggunakan komputer pengguna harus login terlebih dahulu. Sehingga penggunaan setiap komputer teratur dan terkontrol serta tidak sesuka hati setiap pengguna. Dimana tanpa menggunakan account yang telah ditentukan untuk setiap komputer, pengguna tidak dapat menggunakan komputer tersebut.
Kebutuhan Manajemen
Kebutuhan manajemen yang diperlukan untuk memanajemen sistem jaringan di suatu instansi adalah sebagai berikut:
Configuration Management
Digunakan untuk layanan inventory dan topology, manajemen perubahan, penamaan dan pengalamatan, manajemen asset dan kabel, serta proses backup.
Performance Management
Untuk mengukur performansi manajemen suatu jaringan seperti throughput, utilization, error rate dan respon time.
Fault Management
Untuk menentukan permasalahan yang terjadi pada jaringan, mendiagnosis jaringan, melakukan backup, serta untuk perbaikan atau perbaikan ulang.
Accounting Management
Untuk mengetahui Track utilisation of network resources, Granting and removal of network access, serta Licensing & billing
Security Management
Dapat digunakan untuk mengontrol pengaksesan jaringan dan untuk keperluan auditing.
Kebutuhan Aplikasi
Aplikasi
Pada server sistem jaringan suatu instansi, perlu disediakan sebuah server khusus untuk server aplikasi yaitu web server. Aplikasi yang dipakai bersama oleh seluruh pengguna komputer di suatu instansi ditempatkan pada web server. Dengan demikian semua pengguna yang ingin menggunakan aplikasi tersebut dapat mengaksesnya dari PC masing-masing apabila sudah terhubung ke server. Jenis aplikasi yang ditempatkan pada web server tersebut adalah aplikasi berbasis web. Semua aplikasi ini dapat diakses dalam lingkungan LAN suatu instansi tersebut.
Protokol
Protokol dalam sebuah jaringan komputer adalah kumpulan peraturan yang mendefenisikan bagaimana cara informasi ditransmisikan melalui jaringan. Ada empat macam protokol jaringan, yaitu IPX/SPX, TCP/IP, UDP dan Apple Talk. Protokol yang digunakan untuk desain jaringan ini adalah protokol yang paling luas penggunaannya, yaitu protokol TCP/IP. Alasan pemilihan protokol ini adalah karena protokol ini merupakan protokol transportasi yang paling fleksibel dan dapat digunakan pada area yang luas.
Pengguna
Jumlah pengguna yang akan menggunakan aplikasi yang disediakan dan protokol yang ditentukan adalah ±100 pengguna.
Penggunaan Aplikasi
Aplikasi yang tersedia dalam sistem jaringan suatu instansi dapat digunakan setiap saat baik dari web internal maupun dari web eksternal. Hal ini dilakukan untuk mempermudah pengguna menggunakan aplikasi kapan saja dibutuhkan.


Karakteristik Trafik Jaringan
Karakteristik trafik jaringan yang baik menunjukkan sistem jaringan yang baik. Ciri karakteristik trafik jaringan yang baik adalah tidak pernah putus dan tidak terlalu tinggi karena hal ini menunjukkan trafik jaringan yang berat.

Karakteristik Trafik Load
Karakteristik traffic load jaringan yang baik adalah download lebih tinggi dari upload. Hal ini dianjurkan karena diasumsikan setiap pengguna internet lebih banyak men-download data daripada meng-upload data. Pada umumnya, perbandingan upload dan download adalah 1:3.
Tools
Tools yang digunakan untuk melakukan monitoring adalah PRTG (untuk sistem operasi windows, untuk sistem operasi linux dapat menggunakan MRTG). PRTG akan menghasilkan halaman HTML yang berisi gambar yang menyediakan visualisasi secara langsung mengenai keadaan trafik jaringan, dan dapat memonitor 50 atau lebih interface pada jaringan. Selain itu PRTG juga memungkinkan administrator jaringan untuk memonitor variabel SNMP sesuai dengan pilihannya.
Untuk dapat memonitor sebuah Router, Switch, server, workstation dan sebagainya, komponen yang harus ada yaitu agen SNMP. Pada jaringan LAN Kantor disuatu instansi, yang menjadi agen SNMP yaitu Switch, Router dan beberapa server. Pada perangkat-perangkat tersebut, jika belum memiliki agen SNMP sendiri, dapat diinstal SNMP v.3 sebagai agen SNMP-nya. Sedangkan pada perangkat yang berperan sebagai station yaitu server web, diinstal PRTG yang dapat melakukan pemantauan troughput, traffic uplink dan downlink, transmisi data dan kondisi server dengan mengumpulkan data-data mengenai hal-hal tersebut dari agen-agen SNMP yang terdapat pada jaringan LAN suatu instansi tersebut.

Kebutuhan Performansi
Performansi adalah salah satu unsur pokok yang perlu diperhatikan dalam sebuah sistem jaringan. Yang perlu diperhatikan dalam manajemen performasi adalah server, network, workstation, dan application.
Desain sistem untuk performasi yang lebih baik adalah sebagai berikut:
Lebih mengutamakan kecepatan CPU daripada kecepatan jaringan sehingga tidak menimbulkan efek kemacetan jaringan
Mengurangi jumlah paket untuk mengurangi overhead software.
Menambah jumlah bandwith untuk menghindari penundaan yang terlalu lama, meningkatkan kecepatan pemrosesan, serta mengurangi masalah kemacetan.
Untuk mengontrol timeout, jangan menset timeout terlalu lama atau terlalu cepat
Melakukan pencegahan lebih baik daripada perbaikan untuk menjaga kualitas yang baik baik hardware maupun software.
Response time
Sistem jaringan yang baik memiliki respon time yang cepat terhadap request ke suatu services di jaringan. Dimana setiap host yang mengakses jaringan dapat memperoleh services dari jaringan dengan cepat.
Accuracy
Keakuratan (accuracy) merupakan persentase dari penggunaan trafik yang secara benar di transmisikan pada sistem, yang berhubungan dengan trafik, termasuk error yang terjadi saat transmisi. Dalam hal ini keakuratan juga berhubungan dengan penggunaan aplikasi jaringan dan jaringan itu sendiri. Semakin banyak aplikasi jaringan yang digunakan maka akan semakin tinggi keakuratan dari trafik jaringan yang dibutuhkan agar tidak terjadi error saat transmisi data dari aplikasi jaringan tersebut.

Availability
Availability (ketersediaan) dalam jaringan merupakan jumlah waktu operasi jaringan yang tersedia, baik ketersediaan dari jumlah layanan kepada end user (pengguna) maupun kepada server. Jika delay pengiriman paket yang terjadi dalam suatu jaringan terlalu panjang walaupun waktu operasi dari jaringan dapat melayani, maka jaringan tetap saja secara virtual dikatakan tidak tersedia. Untuk performansi jaringan, ketersediaan (availabilty) layanan jaringan harus diperhatikan untuk menghindari gangguan dalam jaringan.
Penggunaan Jaringan Maksimum
Penggunaan jaringan maksimum merupakan persentase total kapasitas bandwidth dari segmen jaringan yang dapat digunakan sebelum suatu jaringan mengalami gangguan. Melakukan pembatasan pada penggunaan jaringan penting dilakukan untuk mencegah kerusakan atau gangguan pada jaringan, sehingga jaringan mengalami performansi yang baik.
Penggunaan maksimum jaringan dapat diukur dari hal-hal berikut:
Pengiriman paket yang ada (actual packets/sec) berbanding pengiriman paket maksimum ( vs max packets/sec)
Persentase dari penggunaan bandwidth yang ada berbanding jumlah bandwidth maksimum yang tersedia
Jumlah bandwidth nyata (Throughput) bps yang diterima berbanding dengan jumlah maksimum Throughput bps yang mungkin.
Throughput
Throughput adalah pengukuran dari kapasitas transmisi, yaitu jumlah dari data yang berhasil di transfer antar node per unit waktu (yang umumnya diukur berdasarkan detik). Throughput disebut juga bandwidth aktual yang terukur pada suatu ukuran waktu tertentu dalam suatu hari menggunakan rute internet yang spesifik ketika sedang men-download suatu file. Throughput dapat diukur dengan membandingkan keefektifan dari komputer yang sedang menjalankan program aplikasi yang banyak di-download dari internet.
Latency
Latency adalah waktu yang diperlukan untuk mentransmisikan sebuah frame hingga frame tersebut siap untuk ditransmisikan dari titik asal ke titik awal transmisi. Latency dapat mempengaruhi performansi suatu jaringan dalam hal transmisi data. Semakin tinggi latency proses pengiriman data akan semakin lambat, sebaliknya latency yang kecil akan mempercepat proses pengiriman data.


TUGAS AKHIR
KEAMANAN JARINGAN KOMPUTER
”Metode pencegahan serangan Denial of Services”

BAB I
 PENDAHULUAN
  1. Latar Belakang Judul
Apabila bicara masalah keamanan sebuah jaringan, amat sangat rentan terhadap serangan dari berbagai pihak. Alasan dari serangan tersebut tentu saja beragam. Diantaranya yaitu alasan untuk merusak, balas dendam, politik, atau Cuma iseng – iseng saja untuk unjuk gigi. Satatus subkultural dalam dunia hacker, adalah sebuah unjuk gigi atau lebih tepat kita sebut sebagai pencarian jati diri. Adalah sebuah aktifitas umum dikalangan hacker-hacker muda untuk menjukkan kemampuannya dan Denial of Service merupakan aktifitas hacker diawal karirnya. Alasan politik dan ekonomi untuk saat sekarang juga merupakan alasan yang paling relevan. Kita bisa melihat dalam 'perang cyber' (cyber war), serangan DoS bahkan dilakukan secara terdistribusi atau lebih dikenal dengan istilah 'distribute Denial of Service'. Beberapa kasus serangan virus semacam 'code-red' melakukan serangan DoS bahkan secara otomatis dengan memanfaatkan komputer yang terinfeksi, komputer ini disebut 'zombie' dalam jargon.Lebih relevan lagi, keisengan merupakan motif yang paling sering dijumpai. Bukanlah hal sulit untuk mendapatkan program-program DoS, seperti nestea, teardrop, land, boink, jolt dan vadim. Program-program DoS dapat melakukan serangan Denial of  Service dengan sangat tepat, dan yang terpenting sangat mudah untuk melakukannya.
Kemajuan teknik komputer juga tidak hanya membawah dampak pisitif saja, melaikan juga dampak negatif yang sudah mengintai. Kejahan-kejahan baru kian muncul, yang yadinya menggunakan teknik yang biasa, sekarang menggunakan teknik yang lebih modern.
Seperti yang kita ketahui, jaringan internet tidak lah aman. Adanya jaringan internet sebagai media untuk mempermudah dan mempercepat kita dalam mengakses. Namun perlu kita ketahui, kenyamanan berbanding terbalik dengan keamanan. Semakin nyaman kita menggunakan, maka tingkat keamanannya akan menurun, sebaliknya jika keamanan semakin tinggi, maka kenyamanan kita sebagai penggunapun akan berkurang. Minsalnya saja kita mengiginkan keamanan yang tinggi untuk email kita. Seandainya saja solusinya dengan cara memperketat proses login, dengan memperbanyak halaman login, katakan saja lima kali,Kita diminta untuk  memasukan user dan password sebanyak lima kali dan setiap login memiliki user dan password yang berbedah-beda. Tentusaja kita akan mendapatkan tingkat keamanan yang lebih tinggi dibandingkan dengan satu halaman login saja. Akan tetapi kenyamanan kita sebagai usrer akan berkurang, apalagi apabila terjadi kesalahan dalam penginputan user dan password, maka akan kembali ke awal proses login.
Layanan IP dan TCP yang bekerja di mesin anda adalah termasuk salah satu celah yang memikat untuk melancarkan serangan-serangan.Sebegitu pentingnya pengaman dan tentu saja pengaman tersebut untuk sesuatu yang berharga.. banyak sekali jenis-jenis serangan yang sering terjadi.salah satunya adalah jenis serangan Denial of Service atau yang lebih dikenal dengan singkatan DoS. Pada umumnya jaringan termasuk salah satu servis yang rawan terhadap aksi denial of services. DoS merupakan singkatan dari Denial of  Service, yang merupakan sebuah penghambat pada layanan servis, dan bukan cuma sebatas itu, tapi juga bisa melumpuhkannya sehingga orang/user yang memang berkepentingan/berhak untuk mengakses, boleh dibilang sama sekali tidak bisa menggunakan layanan tersebut. Program-program DoS itu sendiri terdiri dari nestea, teardrop, land, boink,jolt dan vadim. Tidak begitu sulit untuk mendapatkan program-program ini. Kita bisa saja mendownloadnya. Dampak akhir   dari  aktifitas ini menjurus kepada    tehambatnya aktifitas korban yang dapat   berakibat  sangat fatal(dalam kasus tertentu). Pada dasarnya Denial of Service merupakan serangan
yang sulit diatasi, hal ini disebabkan oleh resiko layanan publik diman       admin akan berada  pada kondisi yang membingungkan   antara   layanan dan kenyamanan terhadap keamanan. 
Seperti yang saya bahas diatas, keyamanan berbanding terbalik dengan keamanan. Maka resiko yang mungkin timbul selalu mengikuti hukum ini.
  1. Tujuan Penelitian
Dengan pesatnya perkembangan teknologi komputer tidak serta merta membuat para pengguna merasa tertolong. Disamping kemudahan akan akses, juga terdapat ancaman yang mengintai. Keamanan dalam jaringan komputer dikategorikan menjadi dua, yaitu keaman fisik dan non fisik. Keamanan fisik merupakan keamanan yang lebih cendering terfokus ke segala sesuatu yang bersifat fisik. Dimana jenis keamanan ini bisa kita hindari dengan cara lebih teliti menjaganya dari ancaman pencuri dengan cara menggunakan rantai penggembok dan sebagainya. Lain halnya dengan keamanan non fisik, dimana keaman yang lebih penting dibandingkan dengan fisiknya karena menyangkut masalah keamanan data yang nilainya boleh jadi lebih besar dibanding nilai fisik. Dengan adanya ancaman serangan-serangan terhadap keamanan, terutama pada kesempatan ini akan membahas lebih jauh tentang serangan denial of servis yang mampu menghalangi hak user yang sah untuk mengakses layanan. Hal yang berakibat sangat patal, oleh sebab itu penelitian ini ada. Diharapkan dengan adanya pembahasan ini, kita sama-sama bisa belajar dan dapat mengetahui lebih banyak lagi tentang sistem/metode yang digunakan dalam penyerangan denial of service, dampak-dampak yang ditimbulkan setelah adanya serangan ini sehingga didapat cara mengatasi  serangan serta masa pemulihan pasca penyerangan.
          Untuk mendapatkan keamanan itu sendiri, kita terlebih dahulu harus memahami konsep dasar keamanan dari sebuah komputer dan aplikasinya sehingga apabila hal buruk itupun terjadi, sedikit banyak kita bisa mengatasinya.

  
BAB II
LANDASAN TEORI
Sebelum pembahasan lebih lanjut, ada baiknya kita terlebih dahulu mengetahui apa itu serangan Denial of Service(DoS). Denial of Service atau yang mungkin lebih sering kita dengar dengan nama DoS merupakan suatu aktifitas yang menghambat laju kerja dari sebuah layanan atau malah mematikannya sehingga yang dapat menyebabkan pengguna yang asli/sah/memiliki hak akses tidak dapat menggunakan layanan. Dimana pada akhirnya, serangan ini mengakibatkan terhambatnya aktifitas yang akan dilakukan oleh korban yang akibatnya boleh dibilang sangat fatal.
          DoS merupakan serangan yang cukup menakutkan di dunia internet karena akibat dari serangan ini server akan mati dan tidak dapat beroperasi lagi sehingga otomatis tidak dapat meberikan pelayanan lagi. DoS memiliki beberapa jenis serangan, diantaranya adalah
  1. Ping of Death
  2. Teardrop
  3. SYN Attack
  4. Land Attack
  5. Smurf Attack
  6. UDP Flood
Selain itu, agar komputer atau mesin yang diserang lumpuh total karena kehabisan resource dan pada akhirnya komputer akan menjadi hang, maka dibutuhkan resource yang cukup besar untuk seorang penyerang dalam melakukan aksi penyerangannya terhadapa sasaran. Berikut ini merupakan beberapa resource yang dihabiskan :
  1. SwapSpace.Swap spase biasanya digunakan untuk mem-forked child proses.
  2. Bandwidth.Dalam serangan DoS, bukan hal yang aneh bila bandwith yang dipakai oleh korban akan dimakan habis.
  3. Kernel Tables.Serangan pada kernel tables, bisa berakibat sangat buruk pada sistem. Alokasi memori kepada kernel juga merupakan target serangan yang sensitif. Kernel memiliki kernelmap limit, jika sistem mencapai posisi ini, maka sistem tidak bisa lagi mengalokasikan memory untuk kernel dan sistem harus di re-boot.
  4. RAM. Serangan Denial of Service banyak menghabiskan RAM sehingga sistem mau-tidak mau harus di re-boot.
  5. Disk. Serangan klasik banyak dilakukan dengan memenuhi Disk.
data diatas merupakan beberapa bagian dari resource yang dihabiskan oleh serangan DoS.
Ada beberapa hal yang harus di perhatikan sebelum melakukan penyerangan DoS:
  • Serangan membutuhkan Shell Linux (Unix/Comp)
  • Mendapatkan exploits di: http://packetstormsecurity.nl (gunakan fungsi search agar lebih mudah)
  • Menggunakan/membutuhkan GCC (Gnu C Compiler)
Alasan Penyerangan
Banyak sekali motf yang melandasi penyerangan yang menggunakan denial of service ini. Seperti yang dijelas kan oleh ”Hans Husman”  serangan ini dapat terjadi baik karena alasan politik, balas dendam, alasan ekonomi, maupun memang untuk aksi kejahatan.


BAB III
PEMBAHASAN
Bukan suatu hal yang mustahil bagi siapa saja yang ingin melakukan serangan DoS. DoS merupakan jenis serangan yang menyerang layanan publik. Dan cara yang paling gampang yang sebenarnya bisa kita lakukan dengan cara menutuplayanan publik tersebut. Tapi itu hal yang tidak mungkin karena bukan atas dasar iseng saja orang menghubungkan ke jaringan luas, akan tetapi memang adanya keperluan-keperluan. Yang mengharuskan hal tersebut terjadi.
          Seperti yang sudah dibahas pada bab sebelumnya, behwa serangan DoS merupakan serangan yang melumpuhkan kinerja serven bahkan sampai menyebabkan server crass. Beberapa hal yang akan dilakukan dalam sistem penyerangan DoS yaitu diantaranya :
  1. Aktifitas 'flooding' terhadap suatu server.
  2. Memutuskan koneksi antara 2 mesin.
  3. Mencegah korban untuk dapat menggunakan layanan
  4. Merusak sistem agar korban tidak dapat menggunakan layanan.
Pada dunia maya terdapat dua istilah yang sudah sangat sering kita dengar, yaitu ”hacker” dan ”krecker”. Hacker merupakan orang yang biasanya melakukan penetrasi/scaning terhadap sebuah situs untuk mencari kelemahan-kelemahan dari situs tersebut. Akan tetapi seorang hacker tidak pernah melakukan pengrusakan ataupun mengubah data. Melainkan mereka akan memberitahukan pada admin bahwa terdapat cela yang harus diperbaiki untuk penjegahan agar tidak terjadi hal-hal yang merugukan. Sementara cracker kebalikan dari hacker, seorang crecker akan melakukan pengrusakan, pengubahan data,penyalah gunaan hak akses dan sebagainya(tindakan kejahatan). Banyak hal yang melatar belakangi seorang crecker berbuat jahat, baik motif balas dendam, mengeruk keuntungan berupa uang, dan sebagainya. Dalam dunia hack, juga terdapat istilah hacker topi putih, yaitu merupakan sebutan bagi seorang crecker yang sudah tobat, tidak menggunakan keakhliannya untuk hal-hal jahat lagi.
”Zombie”
Menurut saya seorang penyerang itu seorang pengecut, kenapa saya beranggapan begitu?? Karena pada saat seorang penyerang melakukan serangan DoS kepada korbannya, biasanya mereka tidak langsung melakukan penyerang melalui jaringan internetnya sendiri ( IP addnya sendiri), melainkan merekan akan melakukan peloncatan menggunakan yang namanya ”zombie”. Zombie adalah sebuah komputer (tentunya milik orang lain) yang menjadi  di pergunakan untuk proses penyerangan.
Biasanya para penyerang tidak hanya sekali saja melakukan pelompatan, melewati para zombie, melaikan banyak, agar jejak mereka tidak terlacak. Pada umumnya si komputer yang dijadikan alat zombie, mereka tidak tahu kalu mereka sudah dimanfaatkan sebagai batu loncatan dalam penyerangan.
  

Jenis-jenis serangan Denial of Service (DoS)
Bagi para penyerang, tidak lah sulit untuk m,elakukan penyerangan, biasanya penyerang akan di bantu dengan program-program, Program-program DoS itu sendiri terdiri dari nestea, teardrop, land, boink,jolt dan vadim. Tidak begitu sulit untuk mendapatkan program-program ini. Berikut ini penjelasan dari macam-macam penyerangan DoS:

Ping of Death
Ping of Death merupakan jenis serangan yang sudah tidak baru lagi, semua vendor sistem operasi sudah memperbaiki sistemnya. Jenis serangan ini menggunakan utility ping yang ada pada sistem operasi komputer. Ping ini digunakan untuk mengecek waktu yang akan diperlukan untuk mengirim data tertentu dari satu komputer ke komputerlainnya. Panjang maksimum data menurut TCP protocol IP adalah 65,536 byte.


Selain itu, paket serangan Ping of Death dapat dengan mudah dispoof atau direkayasa sehingga tidak bisa diketahui asal sesungguhnya dari mana, dan penyerang hanya perlu mengetahui alamat IP dari komputer yang ingin diserangnya

                                
Penyerang dapat mengirimkan berbagai paket ICMP (digunakan untuk melakukan ping) yang terfragmentasi sehingga waktu paket-paket tersebut disatukan kembali, maka ukuran paket seluruhnya melebihi batas 65536 byte.Contoh yang sederhana adalah sebagai berikut: C:\windows>ping -l 65540 Perintah MSDOS di atas melakukan ping atau pengiriman paket ICMP berukuran 65540 byte ke suatu host/server.
Pada jenis serangan ini, data yang akan dikirim melebihi panjang maksimum yang disediakan. Jika sistem tidak siap pada saat penerimaan data, maka sistem akan hang, crash atau reboot.

Teardrop
Teardrop attack adalah suatu serangan bertipe Denial of Service (DoS)  erhadap suatu server/komputer yang terhubung dalam suatu jaringan.
Teardrop attack ini memanfaatkan fitur yang ada di TCP/IP yaitu packet fragmentation atau pemecahan paket, dan kelemahan yang ada di TCP/IP pada waktu paket-paket yang terfragmentasi tersebut disatukan kembali. Jenis serangan ini. dikembangkan dengan cara mengeksplotasi proses disassembly-reassembly paket data. Dalam jaringan Internet, seringkali data harus di potong kecil-kecil untuk menjamin reliabilitas & proses multiple akses jaringan. Potongan paket data ini, kadang harus dipotong ulang menjadi lebih kecil lagi pada saat di salurkan melalui saluran Wide Area Network (WAN) agar pada saat melalui saluran WAN yang tidak reliable proses pengiriman data menjadi lebih reliable.


Pada proses pemotongan data paket yang normal setiap potongan di berikan informasi offset data yang kira-kira berbunyi “potongan paket ini merupakan potongan 600 byte dari total 800 byte paket yang dikirim”. Program teardrop akan memanipulasi offset potongan data sehingga akhirnya terjadi overlapping antara paket yang diterima di bagian penerima setelah potongan-potongan paket ini di reassembly. Misalnya ada data sebesar 4000 byte yang ingin dikirim dari komputer A ke komputer B. Maka, data tersebut akan dipecah menjadi 3 paket demikian:
Di komputer B, ketiga paket tersebut diurutkan dan disatukan sesua dengan OFFSET yang ada di TCP header dari masing-masing paket. Terlihat di atas bahwa ketiga paket dapat diurutkan dan disatukan kembali menjadi data yang berukuran 4000 byte tanpa masalah.


gap dan overlap pada waktu paket-paket tersebut disatukan kembali. Byte 1501 sampai 1600 tidak ada, dan ada overlap di byte 2501 sampai 3100.

Akibat dari serangan :
Pada waktu server yang tidak terproteksi menerima paket-paket Seringkali, overlapping ini enimbulkan system yang crash, hang & reboot di ujung sebelah sana.

Penanggulangan :
Server bisa diproteksi dari tipe serangan teardrop ini dengan paket filtering melalui firewall yang sudah dikonfigurasi untuk memantau dan memblokir paketpaket yang berbahaya seperti ini.

SYN flood Attack
SYN-Flooding merupakan network Denial ofService yang memanfaatkan 'loophole' pada saat koneksi TCP/IP terbentuk. Kernel Linux terbaru (2.0.30 dan yang lebih baru) telah mempunyai option konfigurasi untuk mencegah Denial of Service dengan mencegah/menolak cracker untuk mengakses sistem.


Pada kondisi normal, client akan mengirimkan paket data berupa SYN (synchronization) untuk mensincrokan pada server. Lalu server akan menerima request dari client dan akan memberikan jawaban ke client berupa ACK (Acknowledgement). Sebagai tanda bahwa transaksi sudah dimulai (pengiriman & penerimaan data), maka client akan mengirimkan kembali sebuah paket yang berupa SYN lagi. Jenis serangan ini akan membajiri server dengan banyak paket SYN. Karena setiap pengiriman paket SYN oleh client, server pasti akan membalasnya dengan mengirim paket SYN ACK ke client. Server akan terus mencatat dan membuat antrian backlog untuk menungu respon ACK dari client yang sudah mengirim paket SYN tadi. Biasanya memori yang disediakan untuk backlog sangat kecil, . Pada saat antrian backlog ini penuh, sistem tidak akan merespond paket TCP SYN lain yang masuk – dalam bahasa sederhana-nya sistem tampak bengong / hang. Sialnya paket TCP SYN ACK yang masuk antrian backlog hanya akan dibuang dari backlog pada saat terjadi time out dari timer TCP yang menandakan tidak ada responds dari pengirim.  
Land attack merupakan salah satu jenis serangan SYN, karena menggunakan paket SYN (synchronization) pada saat melakukan 3-way Handshake untuk membentuk suatu hubungan TCP/IP antara client dengan server. Namun jenis serangan ini sudah tidak efektif lagi karena hampir pada setiap sistem sudah di proteksi melalui paket filtering ataupun firewall.

Berikut ini merupakan langkah –langkah yang akan dilakukan dalam melancarkan serangan land :
-         pertama-tama client akan mengirimkan sebuah paket pada server/host. Paket yang dikirim yaitu berupa paket SYN.
-         Setelah itu server/host akan menjawab permintaan dari client tersebut dengan cara mengirim paket SYN/ACK (Synchronization/Acknowledgement)
-         Stelah server mengirimkan balasan atas permintaan dari client, client punt akan kembali menjawab dengan cara mengirimkan sebuah paket ACK kembali pada server. Dengan  demikian hubungan antara clien dengan server sudah terjalin, sehingga transfer data bisa dimulai.
-         Client yang bertindak sebagai penyerang akan mengirimkan sebauh paket SYN ke server yang sudah di Dispoof (direkayasa). Paket data yang sudah direkayasa tersebut akan berisikan alamat asal (source address) dan port number asal (alamat dan port number dari server). Dimana akan sama persis dengan alamat tujuan (destination source) dan nomor port tujuan (destination port number). Pada saat server/host mengirimkan SYN/ACKK kembali ke pada si client, maka akan terjadi suatu infinite loop. Karena sebenarnya si server bukan mengirimkan paket tersebut ke client melainkan pada dirinya sendir.

Akibat dari serangan :
Seandainya server/host tersebut belum terproteksi terhadap jenis serangan ini, server akan crash/ hang.

Penanggulangan :
Cara mencegahnya yaitu dengan cara memproteksi sistem dengan paket filtering atau firewall.


Smurf Attack
Smurf attack adalah serangan secara paksa pada fitur spesifikasi IP yang kita kenal sebagai direct broadcast addressing. Seorang Smurf hacker biasanya membanjiri router kita dengan paket permintaan echo Internet Control Message Protocol (ICMP) yang kita kenal sebagai aplikasi ping.


Karena alamat IP tujuan pada paket yang dikirim adalah alamat broadcast dari jaringan anda, maka router akan mengirimkan permintaan ICMP echo ini ke semua mesin yang ada di jaringan. Kalau ada banyak host di jaringan, maka akan terhadi trafik ICMP echo respons & permintaan dalam jumlah yang sangat besar.

Akibat dari serangan :
jika si hacker ini memilih untuk men-spoof alamat IP sumber permintaan ICMP tersebut, akibatnya ICMP trafik tidak hanya akan memacetkan jaringan komputer perantara saja, tapi jaringan yang alamat IP-nya di spoof – jaringan ini di kenal sebagai jaringan korban (victim). Untuk menjaga agar jaringan kita tidak menjadi perantara bagi serangan Smurf ini, maka broadcast addressing harus di matikan di router kecuali jika kita sangat membutuhkannya untuk keperluan multicast, yang saat ini belum 100% di definikan. Alternatif lain, dengan cara memfilter permohonan ICMP echo pada firewall.

Penanggulangan :
Untuk menghindari agar jaringan kita tidak menjadi korban Smurf attack, ada baiknya kita mempunyai upstream firewall (di hulu) yang di set untuk memfilter ICMP echo atau membatasi trafik echo agar presentasinya kecil dibandingkan trafik jaringan secara keseluruhan.
UDP Flood
UDP flood merupakan serangan yang bersifat connectionless, yaitu tidak memperhatikan apakah paket yang dikirim diterima atau tidak. flood attack akan menempel pada servis UDP chargen di salah satu mesin, yang untuk keperluan “percobaan” akan mengirimkan sekelompok karakter ke mesin lain, yang di program untuk meng-echo setiap kiriman karakter yang di terima melalui servis chargen. Karena paket UDP tersebut di spoofing antara ke dua mesin tersebut, maka yang terjadi adalah banjir tanpa henti kiriman karakter yang tidak berguna antara ke dua mesin tersebut.


Penanggulangan :
Untuk menanggulangi UDP flood, anda dapat men-disable semua servis UDP di semua mesin di jaringan, atau yang lebih mudah memfilter pada firewall semua servis UDP yang masuk. Karena UDP dirancang untuk diagnostik internal, maka masih aman jika menolak semua paket UDP dari Internet. Tapi jika kita menghilangkan semua trafik UDP, maka beberapa aplikasi yang betul seperti RealAudio, yang menggunakan UDP sebagai mekanisme transportasi, tidak akan jalan. Bisa juag dengan menggunakan IDS dan catat dari log sistem yang biasanya dari port 53, tutp ip address source dan destination.

UDP Bomb Attack

UDP Bomb attack adalah suatu serangan bertipe Denial of Service (DoS)
terhadap suatu server atau komputer yang terhubung dalam suatu jaringan. Untuk melakukanserangan UDP Bomb terhadap suatu server, seorang penyerang mengirim sebuah paket UDP (User Datagram Protocol) yang telah dispoof atau direkayasa sehingga berisikan nilai-nilai yang tidak valid di field-field tertentu.


Jika server yang tidak terproteksi masih menggunakan sistem operasi (operating system) lama yang tidak dapat menangani paketpaket UDP yang tidak valid ini, maka server akan langsung crash. Contoh sistem operasi yang bisa dijatuhkan oleh UDP bomb attack adalah SunOS versi 4.1.3a1 atau versi sebelumnya.

Penanggulangan :
Kebanyakan sistem operasiakan membuang paket-paket UDP yang tidak valid, sehingga sistem operasi tersebut tidak akan crash. Namun, supaya lebih aman, sebaiknya menggunakan paket filtering melalui firewall untuk memonitor dan memblokir serangan seperti UDP Bomb attack.


BAB 1V
KESIMPULAN
Dunia cyber memang amat sangat tidak aman, Jalur internet dapat menjadi tempat kejahatan, banyak alasan kenama kejahatan dalan cyber terus menjamur :

  • Perangkat hukum yang mengatur tentang cyberspace atau dunia maya belum memadai
  • Kurangnya kemampuan penyidik disebabkan oleh :
1. Kurangnya pengetahuan tentang teknologi komputer
2. Pengalaman kasus cyber crime masih terbatas
3. Faktor pembuktian yang memerlukan saksi-saksi korban
(walaupun saksi korban diluar negeri).
  • Fasilitas komputer forensik
  • Kurangnya kerjasama Internasional

Terdapat banyak sekali varian dari serangan Denial os Service, diantaranya yang paling sering terjadi yaitu ping of death, teardrop, SYN flood attack, Smurf Attack, UDP boms attack, dan masih banyak lagi.

Begitu banyak serangan yang akan mengancam jaringan kita, namun jangan khawatir, berikut ini juga terdapat cara untuk mengatasi jenis serangan Denial od Service :
  1. Lakukan pencegahan serangan DoS dengan menutup servis servis/protokol protokol yang dianggap tidak perlu melalui firewall
  2. Non aktifkan IP directed broadcast untuk subnetwork subnetwork dalam domain anda guna mencegah serangan ini.
  3. Gunakan filter filter paket HANYA mengizinkan paket paket dengan IP address yang sah yang melewati jaringan.
  4. Ketahui lebih dini tentang bentuk serangan Denial of Service yang beredar, juga serangan berbasis tool tool yang didistribusikan para intruder.